Под словами «настройка DNS сервера» люди имеют в виду три совершенно разные задачи: прописать адреса резолверов на компьютере или роутере, отредактировать записи домена в панели регистратора или поднять собственный DNS-сервис на арендованном сервере. Первая занимает две минуты, вторая — минут десять плюс ожидание обновления кэша, третья требует машины с постоянным IP: для неё берут самый недорогой VPS под сайт с 1 ядром и 1 ГБ памяти. Разберём все три уровня по порядку, чтобы вы поняли, какой именно нужен вам.
Материал рассчитан на новичка: каждый термин объясняется при первом упоминании, у каждой команды сказано, что она делает. Внутри — таблица типов записей, адреса публичных резолверов, установка BIND9 на Ubuntu по шагам, проверка через dig и nslookup и разбор ошибок, из-за которых домен «не открывается» вторые сутки.
Что такое DNS и почему настройка распадается на три уровня
DNS — это система, которая переводит понятные человеку имена вроде example.ru в IP-адреса, по которым браузер реально стучится к серверу. Без неё пришлось бы запоминать наборы цифр. Работает она цепочкой: компьютер спрашивает резолвер, тот — корневые серверы, затем серверы зоны и в конце авторитетный сервер домена, который хранит настоящие ответы.
Отсюда и три уровня задачи. Уровень первый — вы клиент: указываете устройству, к какому резолверу обращаться. Уровень второй — вы владелец домена: правите записи в панели регистратора или хостера, и эти записи раздаёт чужой авторитетный сервер. Уровень третий — вы держите авторитетный или кэширующий сервер сами, на собственной машине.
Большинству нужны первый и второй уровни. Третий оправдан при десятках доменов, внутренних именах в локальной сети или собственном кэше для ускорения ответов.
Уровень 1: как прописать DNS-серверы на компьютере и роутере
Резолвер — это сервер, который принимает ваш запрос «какой IP у example.ru» и сам проходит всю цепочку до ответа. По умолчанию адрес резолвера выдаёт интернет-провайдер: устройство получает его автоматически при подключении к сети. Менять резолвер имеет смысл, если ответы приходят медленно, резолвер регулярно отваливается или нужна фильтрация нежелательных категорий сайтов.
Публичные резолверы отвечают на порт 53/UDP и, как правило, держат отклик в пределах 10–40 мс из крупных городов России. У каждого есть основной и запасной адрес: второй указывают в поле «альтернативный DNS», чтобы при недоступности первого система переключилась автоматически.
| Резолвер | Основной адрес | Запасной адрес | Особенность |
|---|---|---|---|
| Яндекс | 77.88.8.8 | 77.88.8.1 | Узлы в России, есть режимы с фильтрацией |
| 8.8.8.8 | 8.8.4.4 | Самый известный, работает стабильно | |
| Cloudflare | 1.1.1.1 | 1.0.0.1 | Делает упор на скорость ответа |
На Windows это делается так: «Параметры сети» → свойства активного адаптера → «Назначение DNS-серверов вручную» → включить IPv4 и вписать два адреса из таблицы. На роутере то же самое настраивается один раз в разделе WAN, и правило распространяется сразу на все устройства сети.

Уровень 2: какие DNS-записи домена нужно настроить
Когда домен куплен, его зона — набор строк, описывающих, куда направлять разные виды трафика. Эти строки называются DNS-записями, и правят их в панели регистратора либо в панели хостинга, если домен делегирован туда. Ошибка в одной строке приводит к тому, что сайт открывается, а почта перестаёт ходить, или наоборот.
Каждая запись состоит из имени, типа, значения и TTL — времени, в течение которого ответ разрешено хранить в кэше (подробно разберём в следующем разделе). Имя — это поддомен: символ @ означает сам домен, www — привычный префикс, звёздочка — любое имя. Значение зависит от типа: у A-записи это IPv4-адрес, у CNAME — другое имя, у MX — адрес почтового сервера с числовым приоритетом.
| Тип | Что делает | Пример значения | Типичный TTL |
|---|---|---|---|
| A | Указывает IPv4-адрес сервера сайта | 203.0.113.10 | 3600 с |
| AAAA | То же самое, но для IPv6 | 2001:db8::10 | 3600 с |
| CNAME | Делает имя псевдонимом другого имени | www → example.ru | 3600 с |
| MX | Куда доставлять почту домена | 10 mx.example.ru | 3600 с |
| TXT | Текстовые метки: SPF, DKIM, подтверждение прав | v=spf1 include:… ~all | 300 с |
| NS | Кто является авторитетным сервером зоны | ns1.example.ru | 86400 с |
| PTR | Обратное преобразование IP в имя | 10.113.0.203.in-addr.arpa | 3600 с |
Минимальный набор для обычного сайта — две A-записи (@ и www) и одна-две MX, если у домена есть почта. Остальное добавляется по надобности: TXT для подтверждения прав в поисковых системах, CNAME для поддоменов вроде shop. Приоритет в MX (число перед именем) означает очередь: сначала пробуют сервер с меньшим числом.
TTL: почему изменения видны не сразу
TTL (time to live) — число секунд, в течение которых промежуточные резолверы имеют право держать ответ в кэше и не перезапрашивать его. Если у A-записи TTL 3600 с, то после смены IP часть пользователей ещё целый час будет попадать на старый сервер. Это не сбой, а штатное поведение системы.
Рабочий приём перед переездом: за сутки до переноса снизьте TTL нужных записей до 300 с. Через час старое значение перестанет действовать, все резолверы перейдут на короткий кэш, и сама смена адреса разойдётся по сети за 5 минут вместо часа. После успешного переезда верните TTL обратно на 3600 с, чтобы снизить нагрузку запросами.
Слишком маленький TTL тоже вреден: значение в 60 с заставляет резолверы дёргать сервер постоянно, а при его недоступности сайт пропадает мгновенно, без запаса кэша. Компромисс — 300 с на период работ и 3600 с в спокойном режиме, а для NS-записей 86400 с: они меняются редко.
Как делегировать домен: смена NS-серверов
NS-записи отвечают на вопрос, какой сервер вообще является источником правды для зоны. Пока в них указаны серверы регистратора, редактировать записи вы будете в его панели. Как только пропишете свои — например ns1 и ns2 на собственном VPS, — панель регистратора перестанет влиять на что-либо, кроме самих NS.
Меняются они в разделе «DNS-серверы» личного кабинета регистратора домена. Обычно требуется указать минимум два сервера: один основной и один резервный. Если серверы находятся внутри самого домена, регистратор попросит дополнительно указать их IP-адреса — эта запись называется glue-record и нужна, чтобы разорвать замкнутый круг «чтобы узнать IP ns1.example.ru, надо спросить у ns1.example.ru».
Обновление NS у регистратора занимает до 24 часов: данные сначала уходят в реестр зоны, потом расходятся по кэшам. Чаще всё сходится за 2–6 часов, но планировать нужно на сутки. Пока идёт обновление, часть пользователей попадает на старые серверы, часть на новые, поэтому зона на обоих должна быть заполнена одинаково.
Уровень 3: когда действительно нужен свой DNS-сервер
Собственный сервер имён имеет смысл в нескольких сценариях. Первый — вы обслуживаете много доменов и не хотите зависеть от лимитов чужой панели. Второй — нужны внутренние имена для локальной сети или для связки серверов между собой. Третий — свой кэширующий резолвер снижает время ответа для приложения, которое делает сотни исходящих запросов в минуту.
Есть и обратная сторона. Если машина упадёт, вместе с ней пропадут все домены, которые она обслуживает. Поэтому серверов держат минимум два, желательно у разных провайдеров и в разных дата-центрах: один сервер без резерва — конфигурация для тестов.
Требования к железу скромные. DNS-запрос весит десятки байт, и даже поток в 1000 запросов в секунду не съест ядро целиком. Хватает 1 ядра, 1 ГБ оперативной памяти и 10 ГБ диска — то есть самой младшей конфигурации в каталоге. Подойдёт любой сервер с Ubuntu 22.04, где вы получаете root-доступ и выделенный IP.
Сколько стоит сервер под собственный DNS
В каталоге собраны 44 провайдера VPS, и минимальные тарифы начинаются от 59 ₽/мес. Для DNS этого достаточно, но при выборе смотрите не на цену, а на три вещи: выделенный IPv4-адрес в комплекте, отсутствие блокировки 53-го порта и адекватная скорость поднятия машины из бэкапа. Ниже — несколько ориентиров по стартовым тарифам.
| Провайдер | Стартовая цена | Базовая конфигурация | Тарифов в каталоге |
|---|---|---|---|
| RuVDS | 139 ₽/мес | 1 ядро, 0,5 ГБ RAM, 10 ГБ HDD | 440 |
| Timeweb | 180 ₽/мес | 15 ГБ NVMe | 77 |
| Selectel | 200 ₽/мес | 1 ядро, 1 ГБ RAM, 10 ГБ NVMe | 69 |
| AdminVPS | 299 ₽/мес | 1 ядро, 1 ГБ RAM, 15 ГБ NVMe | 149 |
Данные проверены 03.09.2026.
Два сервера в паре обойдутся ориентировочно в 280–400 ₽/мес. Второй полезно взять в другом городе: если дата-центр уйдёт в офлайн, зона продолжит отвечать.
Установка BIND9 на Ubuntu: пошаговая инструкция
BIND9 — самый распространённый DNS-сервер, умеющий работать и как авторитетный сервер зоны, и как кэширующий резолвер. Он слушает порт 53 по обоим протоколам: UDP для обычных коротких запросов и TCP для ответов длиннее 512 байт и для передачи зоны на второй сервер. Ниже — минимальный сценарий для одной зоны.
Все команды выполняются от root по SSH. Замените example.ru на свой домен, а 203.0.113.10 — на реальный IP сервера сайта. Настройка занимает около 20 минут вместе с проверками.
- Установите пакет:
apt update && apt install bind9 bind9utils— команда обновляет список пакетов и ставит сам сервер вместе с утилитами проверки. - Откройте
/etc/bind/named.conf.localи опишите зону:zone "example.ru" { type master; file "/etc/bind/db.example.ru"; };. Тип master означает, что этот сервер — первоисточник данных. - Скопируйте шаблон зоны:
cp /etc/bind/db.local /etc/bind/db.example.ru. В файле задайте запись SOA — это «шапка» зоны с серийным номером и служебными параметрами, — а также две NS-записи и A-записи для @ и www. Серийный номер удобно писать в формате даты, например 2026090301. - Проверьте синтаксис:
named-checkconfдля конфигурации иnamed-checkzone example.ru /etc/bind/db.example.ruдля самой зоны. Обе команды при успехе молчат или печатают OK. - Откройте порт:
ufw allow 53— правило пропускает запросы на порт 53 по TCP и UDP, иначе фаервол отбросит их ещё до BIND. Подробности по правилам есть в гайде про настройку фаервола на Linux-сервере. - Перезапустите службу:
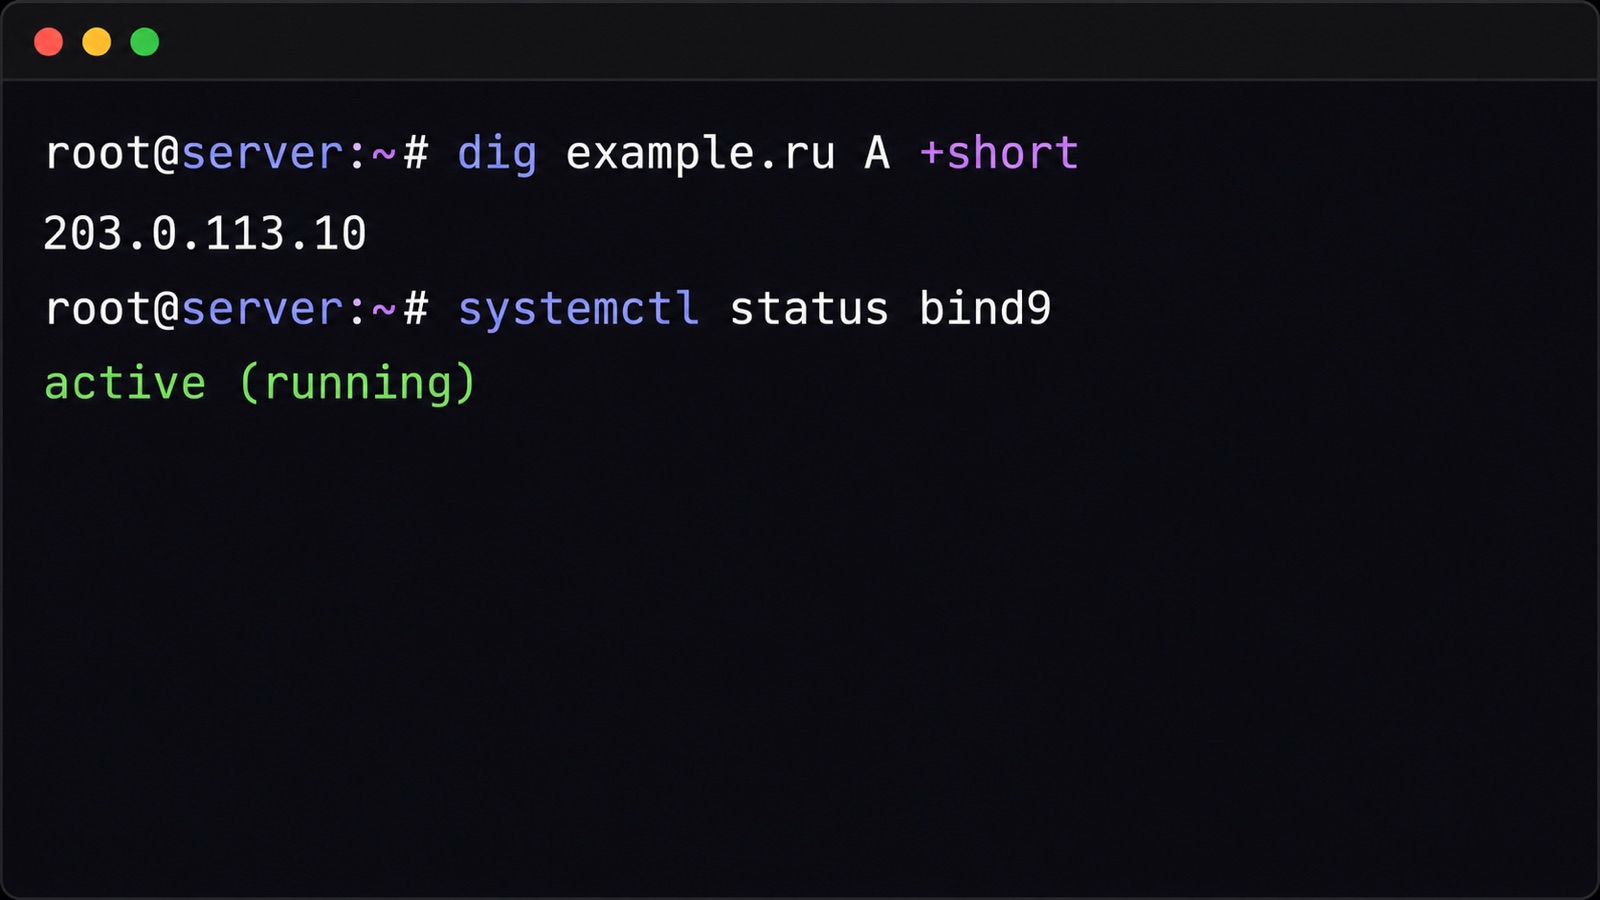
systemctl restart bind9и проверьте статус черезsystemctl status bind9. Строкаactive (running)означает, что сервер поднялся.
Важный нюанс серийного номера в SOA: второй сервер забирает зону только тогда, когда серийник вырос. Забыли увеличить число после правки — и резервный сервер месяцами отдаёт устаревшие данные, а вы не понимаете, почему у половины пользователей старый IP.
Unbound как лёгкая альтернатива для кэша
Если авторитетный сервер вам не нужен, а нужен быстрый локальный кэш, ставят Unbound. Он проще в настройке, потребляет порядка 30–60 МБ памяти в типовой нагрузке и хорошо подходит для сервера приложений, который сам делает много исходящих обращений к API.
Логика тут другая: Unbound не хранит вашу зону, а рекурсивно ищет ответы и складывает их в память на время TTL. Приложение обращается к 127.0.0.1 и получает ответ из кэша за доли миллисекунды вместо 20–40 мс до внешнего резолвера.
Ставится он командой apt install unbound, конфиг лежит в /etc/unbound/unbound.conf. Ключевые параметры — interface: 127.0.0.1, чтобы служба не торчала наружу, и access-control с разрешением только для локальной сети.
Проверка: dig, nslookup и host
После любой правки зоны результат нужно проверять, а не надеяться. Три утилиты решают почти все задачи. dig example.ru A показывает ответ с секцией ANSWER и оставшимся TTL, nslookup example.ru 77.88.8.8 спрашивает конкретный резолвер, а host -t MX example.ru печатает записи одного типа.
Отдельно проверяйте свой сервер напрямую: dig @203.0.113.10 example.ru обращается к указанному IP напрямую, минуя чужие кэши, и показывает, что реально отдаёт ваш BIND9. Если здесь ответ правильный, а через публичный резолвер старый — значит, дело в кэше и надо просто подождать TTL.
Секция AUTHORITY в выводе dig подсказывает, какие NS считает актуальными вышестоящая зона: это первое, что смотрят при проблемах с делегированием. Разбор типовых симптомов есть в материалах о том, как проверить DNS и что делать, если DNS-сервер не отвечает.
Безопасность: рекурсия, DNSSEC и нагрузка
Рекурсия — это готовность сервера искать ответ для кого угодно, проходя всю цепочку запросов самому. Открытый рекурсивный резолвер, доступный всему интернету, — самая дорогая ошибка. Такой сервер используют для усиления атак: злоумышленник шлёт мелкий запрос с подменённым адресом жертвы, а ваш сервер отправляет ей ответ в десятки раз больше. Итог — жалобы от дата-центра.
Лечится это одной строкой в конфигурации: recursion no; для авторитетного сервера либо ограничение рекурсии списком своих подсетей через allow-recursion. Дополнительно закройте передачу зоны: allow-transfer должен содержать только IP второго сервера, иначе любой желающий выкачает полный список ваших поддоменов одной командой.
DNSSEC добавляет к ответам криптографические подписи, чтобы резолвер мог убедиться, что данные не подменили по дороге. Для домена с формой оплаты или личным кабинетом это разумная мера. Включается на стороне авторитетного сервера, после чего в реестр зоны передаётся DS-запись. Это короткий «отпечаток» вашего ключа, по которому вышестоящая зона подтверждает подлинность подписи; передают его обычно через панель регистратора.
Частые ошибки при настройке DNS
Большинство обращений в поддержку укладывается в десяток типовых сценариев. Все они выглядят как «я всё сделал правильно, но не работает», и почти всегда причина в кэше, синтаксисе или забытой второй записи. Просмотрите список перед тем, как писать хостеру.
Если проект уже живой, правки зоны делайте в рабочее время: ночная правка «на скорую руку» оборачивается утренним простоем почты.
- Не увеличили серийный номер в SOA — второй сервер отдаёт старую версию зоны неделями.
- Указали CNAME для корня домена (@) — это нарушает стандарт и ломает MX-записи почты.
- Забыли про www: A-запись есть только на @, и адрес с префиксом выдаёт ошибку.
- Проверяют результат в браузере, а не через dig — браузер и операционная система держат собственный кэш.
- Оставили рекурсию открытой всему миру, получив в итоге предупреждение от дата-центра.
- Сменили NS, но не заполнили зону на новых серверах — домен пропадает на срок до 24 часов.
Частые вопросы
Сколько времени занимает применение изменений? Правка обычной записи расходится за время её TTL — от 300 до 3600 секунд. Смена NS-серверов у регистратора занимает до 24 часов, потому что данные проходят через реестр доменной зоны. Если через сутки ничего не изменилось, проверяйте синтаксис и наличие glue-record.
Нужен ли свой DNS-сервер обычному сайту? Нет. Для одного-двух доменов бесплатных серверов регистратора или хостера более чем достаточно, они надёжнее домашней самоделки. Свой сервер имеет смысл при десятках зон или внутренних именах в сети.
Что выбрать: BIND9 или Unbound? BIND9 — когда нужно хранить и отдавать собственную зону, то есть быть авторитетным сервером домена. Unbound — когда нужен только кэширующий резолвер для ускорения исходящих запросов приложения. Задачи разные, и на одной машине обе службы уживаются вместе.
Сколько DNS-серверов нужно держать? Минимум два, и желательно в разных дата-центрах. Пара младших VPS у площадок из таблицы выше обойдётся ориентировочно в 280–400 ₽/мес. Один сервер годится только для тестового домена, где простой не критичен.
Почему сайт открывается у меня, но не у коллеги? Почти всегда это разница в кэше резолверов. Ваш провайдер уже обновил данные, а провайдер коллеги ещё держит старый ответ до истечения TTL. Проверьте командой nslookup example.ru 8.8.8.8, какой адрес отдают публичные резолверы.
Какой TTL ставить по умолчанию? Для A и CNAME разумная величина — 3600 секунд, для TXT — 300 секунд, для NS — 86400 секунд. Перед переездом снижайте TTL до 300 секунд за сутки, а после успешного переноса возвращайте обратно, чтобы не нагружать сервер лишними запросами.
Нужен ли отдельный сервер под почту? MX-запись может указывать на любой хост, в том числе на тот же сервер, где стоит сайт. Но при заметном объёме переписки почтовую часть выносят на отдельную машину — под это в каталоге есть подборка серверов под почтовый сервер с настроенным обратным DNS.
Блокируют ли хостеры 53-й порт? Некоторые провайдеры действительно ограничивают входящие соединения на 53-й порт, чтобы бороться с открытыми резолверами. Уточняйте это до оплаты: без открытого порта авторитетный сервер работать не будет. Обычно ограничение снимают по запросу в поддержку.
Итог
Начните с определения своего уровня: если нужно ускорить браузер — меняйте резолвер на устройстве и на этом заканчивайте. Если запускаете сайт — правьте A, www и MX в панели регистратора, помня про TTL 300–3600 секунд и сутки на смену NS. Свой BIND9 поднимайте только тогда, когда доменов много или нужны внутренние имена, и сразу закладывайте два сервера. Машину под эту задачу можно подобрать в каталоге VPS и VDS: стартовых 1 ядра и 1 ГБ памяти хватает с запасом, а цены начинаются от 59 ₽/мес.